Faille de sécurité critique de PHP : pourquoi les sites WordPress doivent être surveillés
Une alerte de sécurité majeure a été publiée le 21 octobre dernier concernant PHP, l’un des langages de programmation les plus utilisés sur Internet. Deux vulnérabilités critiques, susceptibles de permettre à un pirate d’exécuter du code à distance sur un serveur, ont conduit à la publication de correctifs d’urgence.
Cette actualité concerne directement les sites WordPress, mais aussi des millions d’autres sites web, des boutiques en ligne aux sites institutionnels. Pour les propriétaires de sites, le message est simple : la sécurité d’un site web ne dépend pas uniquement de WordPress et de ses extensions. Elle dépend également de la technologie qui le fait fonctionner.
PHP : un langage au cœur du fonctionnement du Web
PHP est un langage de programmation exécuté côté serveur. Il permet notamment de générer les pages d’un site, de traiter les formulaires, de gérer les connexions des utilisateurs et de communiquer avec une base de données.
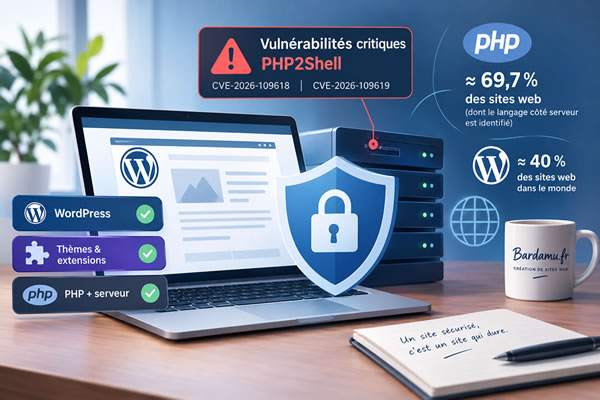
Son importance est considérable. Selon les statistiques de W3Techs publiées en octobre 2026, PHP est utilisé par environ 70 % des sites web dont le langage côté serveur est identifié. Il ne s’agit donc pas de 70 % de la totalité des sites Internet, mais bien des sites pour lesquels cette technologie peut être identifiée.
WordPress, qui repose largement sur PHP, représente quant à lui environ 40 % de l’ensemble des sites web dans le monde, selon la même source statistique.
Ces chiffres expliquent pourquoi une faille affectant directement PHP peut avoir des conséquences bien au-delà d’un seul logiciel ou d’une seule plateforme.
PHP2Shell : deux vulnérabilités critiques révélées en octobre
Les 21 octobre 2026, l’équipe de développement de PHP a publié des correctifs pour deux vulnérabilités de sécurité identifiées sous les références CVE-2026-109618 et CVE-2026-109619. Elles sont regroupées sous le nom de PHP2Shell par des chercheurs en cybersécurité.
Leur gravité est évaluée à 9,2 sur 10 selon le système de notation CVSS 4.0.
Le principal risque est l’exécution de code à distance. Dans certaines conditions, un attaquant peut envoyer une requête spécialement conçue à un serveur vulnérable et tenter d’y exécuter ses propres instructions, sans avoir besoin de s’authentifier au préalable.
Selon la configuration du serveur et les protections en place, une exploitation réussie pourrait permettre de compromettre le serveur, d’accéder à certaines données ou de modifier les fichiers d’un site web.
Il ne s’agit donc pas simplement d’un bug d’affichage ou d’un problème de compatibilité. Ces vulnérabilités touchent au fonctionnement interne du moteur PHP lui-même.
Les autorités européennes de cybersécurité ont recommandé de corriger rapidement les installations concernées. Les informations techniques rendues publiques augmentent également le risque de voir des tentatives d’exploitation se multiplier.
Sources : équipe officielle de PHP et CERT-EU.
Quel est le lien avec WordPress ?
WordPress est un système de gestion de contenu, également appelé CMS. Il permet de créer et d’administrer un site web sans devoir programmer chaque page manuellement.
Mais WordPress ne fonctionne pas seul : il s’appuie notamment sur PHP pour exécuter son code, traiter les demandes des visiteurs et faire fonctionner une grande partie de ses extensions et de ses thèmes.
C’est là que se situe le lien avec cette actualité.
Un site WordPress peut être correctement mis à jour tout en restant exposé à une vulnérabilité présente dans la version de PHP utilisée par son serveur.
Mettre à jour WordPress, son thème et ses extensions demeure indispensable, mais cela ne corrige pas automatiquement une faille du moteur PHP installé sur l’hébergement.
Inversement, une version récente de PHP ne dispense pas de maintenir WordPress et ses extensions à jour. La sécurité repose sur plusieurs couches complémentaires.
Pour les sites réalisés avec WordPress, il faut donc distinguer trois éléments :
- WordPress : le cœur du CMS, qui doit être maintenu à jour.
- Les thèmes et extensions : des composants supplémentaires susceptibles de présenter leurs propres vulnérabilités.
- PHP et le serveur : l’environnement technique qui exécute le site et doit lui aussi bénéficier des correctifs de sécurité.
Ces trois niveaux doivent être surveillés pour limiter les risques.
Combien de sites sont concernés dans le monde ?
Il est difficile de donner un nombre exact de sites vulnérables. Tous les sites utilisant PHP ne fonctionnent pas avec une version exposée, et l’impact dépend notamment de la version installée, de la configuration du serveur et des correctifs déjà appliqués par l’hébergeur.
Néanmoins, l'ampleur potentielle est considérable.
D’après W3Techs, PHP équipe près de sept sites sur dix parmi ceux dont le langage côté serveur est connu. WordPress, qui représente environ quatre sites sur dix à l’échelle du Web, constitue une part importante de cet écosystème.
Cela ne signifie pas que tous les sites WordPress sont compromis, ni même que tous sont vulnérables. En revanche, cela souligne l’importance de vérifier les versions de PHP utilisées par les hébergements et de ne pas se limiter aux mises à jour visibles dans l’administration WordPress.
Autre point de vigilance : les versions anciennes de PHP qui ne bénéficient plus du support de sécurité officiel. Elles nécessitent une attention particulière, car elles ne reçoivent pas nécessairement les correctifs indispensables.
Que faut-il faire pour protéger son site web ?
Les correctifs officiels des deux vulnérabilités principales ont été publiés le 21 octobre. Pour les branches concernées, les versions correctives annoncées sont PHP 8.2.35, 8.3.36, 8.4.27 et 8.5.12.
Le choix de la version à installer doit tenir compte du support disponible, de la compatibilité du site et de l’environnement proposé par l’hébergeur. Il ne suffit pas de choisir arbitrairement le numéro le plus élevé.
Voici les principales vérifications à effectuer :
1. Vérifier la version de PHP utilisée
La version active peut généralement être consultée dans le panneau de gestion de l’hébergement. Dans WordPress, certaines informations sont également accessibles depuis la rubrique « Outils », puis « Santé du site », dans l’onglet des informations techniques.
2. Vérifier que les correctifs ont été appliqués
Il faut confirmer que le serveur utilise une version corrigée ou qu’un correctif équivalent a été fourni par l’hébergeur. Une mise à jour de WordPress seule ne suffit pas.
3. Prévoir une migration si PHP est trop ancien
Si le site utilise une version qui n’est plus maintenue, une migration peut être nécessaire. Cette opération doit être préparée avec soin pour éviter les incompatibilités avec les extensions ou le thème.
4. Maintenir WordPress, les thèmes et les extensions à jour
Les vulnérabilités peuvent aussi provenir des composants du site. Il est recommandé de supprimer les extensions inutilisées, de contrôler les comptes administrateurs et de conserver des sauvegardes récentes.
5. Vérifier les sauvegardes et la capacité de restauration
Une sauvegarde régulière, stockée dans un emplacement distinct du site, permet de mieux réagir en cas d’incident. Elle doit pouvoir être restaurée, et pas seulement exister sur le papier.
6. Demander confirmation à son hébergeur
L’hébergeur est généralement le mieux placé pour mettre à jour la version de PHP du serveur. Selon l’offre souscrite, cette intervention peut être automatique ou nécessiter une action de l’administrateur du site.
La sécurité d’un site web ne se limite pas à ses mises à jour
Cette alerte rappelle une réalité souvent méconnue : un site web est un ensemble de composants interdépendants.
Un site peut sembler fonctionner parfaitement tout en utilisant une version logicielle qui présente un risque de sécurité. Les conséquences d’une compromission peuvent être importantes : indisponibilité du site, perte de données, modification de pages, envoi de courriels frauduleux ou utilisation du serveur pour mener d’autres attaques.
La maintenance d’un site web ne consiste donc pas uniquement à ajouter du contenu ou à installer la dernière version de WordPress. Elle implique aussi de surveiller l’environnement technique, de vérifier les mises à jour disponibles et de s’assurer que les sauvegardes sont exploitables.
Cette vigilance est particulièrement importante pour les sites professionnels, qui représentent souvent un outil de communication, d’acquisition de clients ou de vente.
En conclusion : mieux vaut vérifier maintenant que réagir après une attaque
Les vulnérabilités PHP révélées en octobre 2026 rappellent que la sécurité d’un site WordPress dépend aussi de son hébergement et de son environnement logiciel.
Les correctifs existent, mais encore faut-il vérifier qu’ils sont effectivement appliqués. Il est donc pertinent de contrôler la version de PHP utilisée par son site, de confirmer la mise à jour du serveur et de s’assurer que l’ensemble des composants du site reste maintenu.
Chez Bardamu.fr, la création d’un site web s’inscrit dans une démarche qui doit également prendre en compte sa fiabilité, sa sécurité et sa maintenance. Un site ne doit pas seulement être esthétique et fonctionnel le jour de sa mise en ligne : il doit pouvoir évoluer et rester entretenu dans la durée.
Si votre site WordPress n’a pas fait l’objet d’une vérification technique récente, cette actualité constitue une bonne occasion de faire le point sur son état de sécurité.
Demandez un audit de votre site
Bilan gratuit de l'état de votre site et des risques de sécurité.